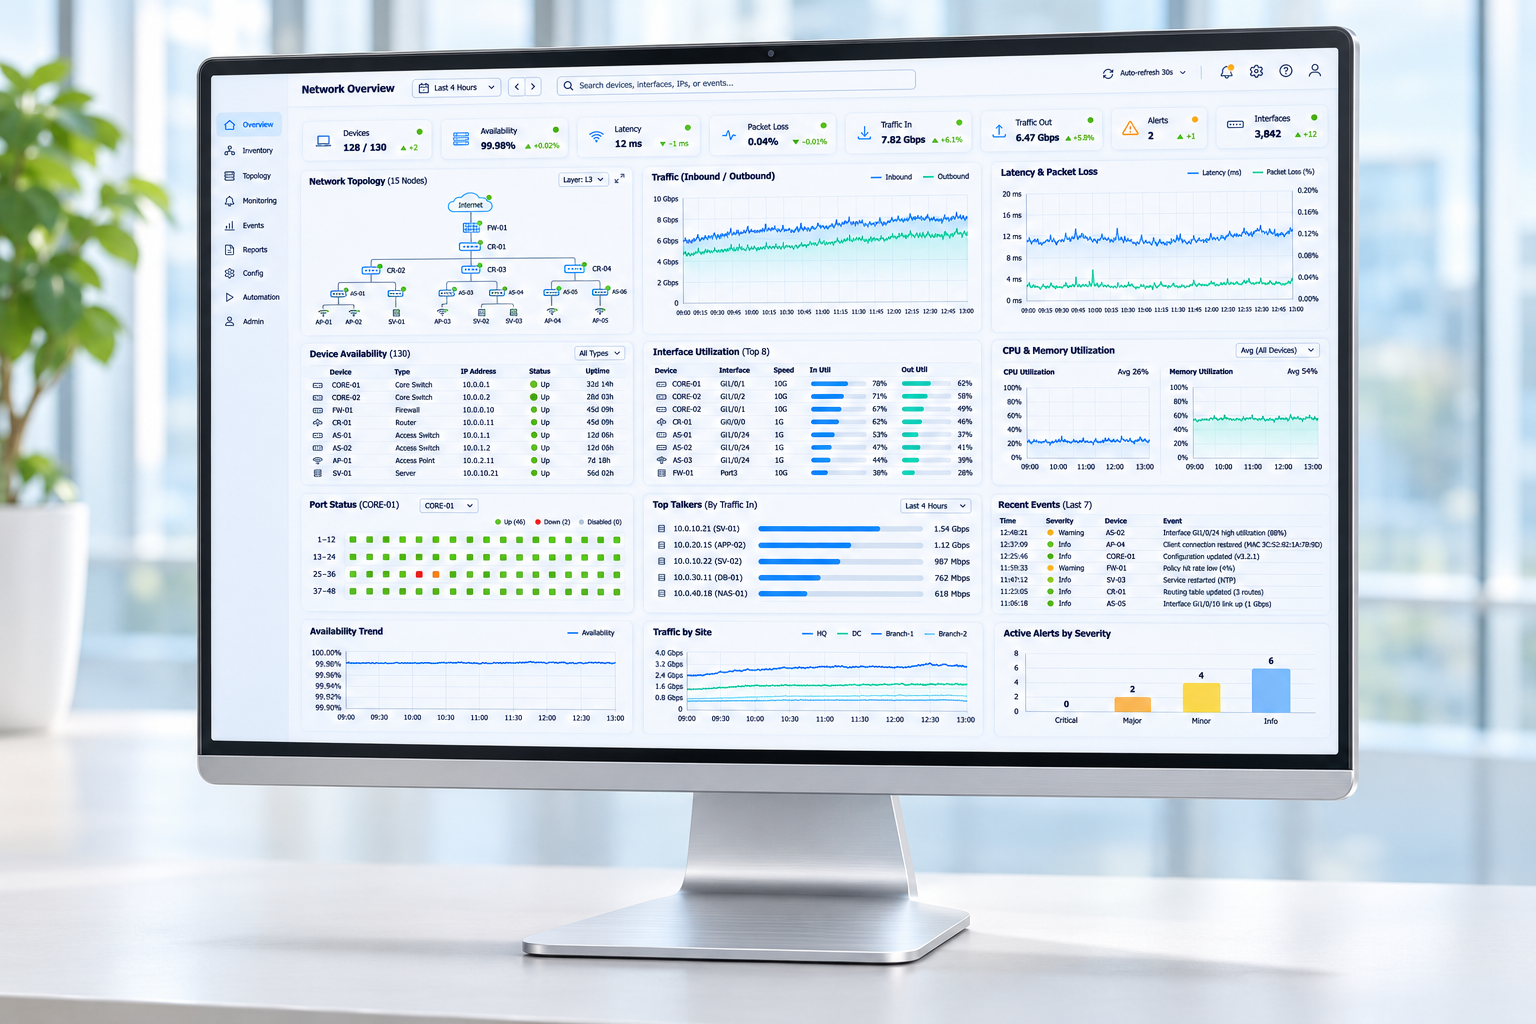

폭증하는 CVE와 오히려 줄어드는 분석 정보 사이에서, 우리는 원천 소스를 직접 모아 '우리 환경' 기준으로 해석하는 사내 취약점·위협 관리 시스템 Threat Hub를 직접 만들었습니다. AI로 빠르게 구현한 1단계 구축기.
이 시스템은 개발 부서가 만들지 않았습니다. 사내 취약점 관리 시스템 Threat Hub 는 정보보호팀이 AI 코딩 도구 KIRO 를 활용해 직접 구축한 결과물입니다.
보안 담당자는 어떤 취약점 정보가 필요하고, 어떤 기준으로 우선순위를 정하며, 누구에게 어떻게 전달해야 하는지를 가장 잘 압니다. 그러나 정작 그것을 코드로 만드는 일은 늘 ‘다른 손’ — 상용 솔루션이나 개발팀 — 에 맡겨야 했습니다. 요구사항을 문서로 정리해 전달하고, 우선순위 경합을 기다리고, 결과를 받아 다시 조정하는 과정에서, 정보보호팀이 머릿속에 그린 모습과 실제 결과물 사이에는 늘 간극이 있었습니다.
이번에는 그 순서를 뒤집었습니다. 요구사항을 가장 잘 아는 사람이 AI(KIRO)와 함께 직접 만들었고, 상용 제품 도입이나 개발팀과의 몇 개월을 들이지 않고도 1차 시스템을 세웠습니다. 이 글은 그 구축 기록이자, ‘보안팀이 자기 도구를 직접 만든다’는 작은 실험의 결과이기도 합니다.
도구를 가장 잘 아는 사람이, 그 도구를 직접 만든다 — AI는 그 사이에 놓여 있던 ‘개발’이라는 거리를 좁혔습니다.
1. 개요
이 글에서는 기존 취약점 관리 업무가 어떤 한계를 가지고 있었는지 살펴보고, 최근 취약점 관리와 공급망 보안의 변화 흐름 속에서 우리가 어떤 방식으로 사내 취약점 관리 체계를 만들어 가고 있는지 소개합니다.
단순히 새로운 시스템을 하나 도입한 과정을 설명하기보다는, 왜 이러한 체계가 필요해졌고 우리 상황은 외부 흐름과 비교했을 때 어떠했는지, 그리고 직접 구현하면서 어떤 문제를 만나고 어떻게 풀어 갔는지를 함께 정리하고자 합니다. 이번 글은 그 가운데 1차 구축 결과를 다룹니다.
2. 배경
취약점 관리는 오랫동안 정기 점검과 조치 관리 중심으로 운영되어 왔습니다. 하지만 최근에는 단순히 발견된 취약점을 목록화하고 조치하는 방식만으로는 따라가기 어려울 만큼, 공개되는 취약점의 양 자체가 빠르게 늘어나고 있습니다.
실제로 2025년에 발표된 취약점은 전년 대비 약 20% 증가했고, 2026년 1분기는 2025년 1분기 대비 약 33% 증가했습니다. 누적 규모로 보면 2024년 초 약 2,100건이던 미보강(enrichment 미완료) CVE가 연말에는 약 30,000건으로 늘었고, 2025년 한 해에만 48,000건 이상의 CVE가 발급되었습니다. 여기에 AI를 활용한 취약점 발견이 확산되면서 이러한 증가세는 더 가팔라질 것으로 전망됩니다.
공개량이 늘어나는 동시에, 취약점 정보를 정리해 제공하는 기준도 달라지고 있습니다. NIST NVD는 2024년 4월 16일 이후 CISA KEV(실제 공격에 악용된 취약점 목록), 연방 정부가 사용하는 소프트웨어, OS·브라우저·방화벽·VPN 등 ‘핵심 소프트웨어’ 세 범주의 CVE만 보강(enrichment)하고, 나머지 수만 건은 기본 정보만 남긴 채 CVSS 평가를 수행하지 않기로 했습니다. 즉, 공개되는 취약점은 늘어나는데 우리가 그대로 신뢰하고 활용할 수 있는 분석 정보는 오히려 줄어드는 상황이 된 것입니다.
월별로 보면 공개량의 증가 추세는 더 분명하게 드러납니다.
월 | CVE 공개 수 |
|---|---|
1월 | 4,313건 |
2월 | 4,619건 |
3월 | 6,246건 |
4월 | 5,820건 |
5월 | 6,952건 |
이렇게 늘어나는 취약점에 대응하기 위해, 각국 정부의 취약점 관리 정책에도 변화가 나타나고 있습니다.
3. 현재 트렌드, 흐름, 규정, 외부 환경
취약점 관리는 정기 진단 중심에서 지속적인 식별, 위험 기반 우선순위 판단, 조치·공지 중심으로 이동하고 있습니다. 이러한 변화는 특정 국가에 국한되지 않고, 국내외 정부와 공공기관의 정책 전반에서 비슷한 방향으로 나타나고 있습니다. 우리가 실제로 수집·활용하는 소스와 가장 맞닿아 있는 흐름을 먼저 짚고, 나머지 참고 동향은 뒤에 표로 정리했습니다.
3.1 우리 작업과 맞닿은 흐름
국내에서는 정부가 2025년 10월 「범부처 정보보호 종합대책」을 발표하며, 공공·금융·통신 등 국민 대다수가 이용하는 1,600여 개 IT 시스템에 대한 보안 취약점 점검과 상시 점검 체계 구축을 제시했습니다. 금융 영역에서는 금융보안원이 2025년 7월 금융권 소프트웨어 공급망 보안 플랫폼 구축을 추진한다고 밝혔는데, 취약점 통합관리와 보안 패치 지원, 통제된 방식의 취약점 정보 공유를 포함합니다. 또한 KISA의 C-TAS는 침해사고·악성코드·취약점 정보를 수집하고 평판 검증과 연관성 분석을 거쳐 API로 공유하는 체계로, 우리가 지향하는 외부 위협정보 연동과 직접 맞닿아 있습니다.
해외에서는 위험 기반 접근과 실제 악용 취약점 관리가 두드러집니다. 미국 CISA는 실제 악용이 확인된 취약점을 모은 Known Exploited Vulnerabilities Catalog를 운영하며 연방기관에 기한 내 조치를 요구하고, 2026년 6월에는 「BOD 26-04」를 통해 보안 업데이트를 위험도 기준으로 우선순위화하도록 했습니다. 우리가 EPSS와 KEV를 판단 근거로 삼은 것도 이 흐름과 같은 맥락입니다. 공급망 측면에서는 EU Cyber Resilience Act가 제조사에 적극적으로 악용된 취약점에 대해 24시간 이내 초기 통지, 72시간 이내 취약점 통지, 보완조치 후 최종 보고를 요구하고, 싱가포르 CSA는 오픈소스·제3자 의존성에 대한 SBOM 기반의 실시간 취약점 모니터링을 권고하고 있습니다. 이는 우리의 2차 목표인 SBOM 연계 취약점 관리와 직접 연결됩니다.
3.2 그 밖에 참고한 국내외 동향
구분 | 국가/기관 | 정책·제도 | 핵심 내용 |
|---|---|---|---|
국내 | KISA 보호나라 | 중소기업 보안취약점 점검 | 모바일앱·웹·개발/운영 환경의 취약점 점검 제공 |
국내 | KISA 보호나라 | SW 공급망 보안 체계 진단 | 정적·동적 진단, SW명세서 생성·분석, 개발환경 진단 |
국내 | 과기정통부·KISA | S/W 신규취약점 신고포상제 | 최신 버전 신규·제로데이 취약점 발굴·사전 조치 |
국내 | KISA | 인공지능 취약점 집중신고포상제 | 오픈소스 AI 원본 모델 대상(2025.2~6월) |
국내 | 금융보안원 | 2026 금융권 S/W 보안 취약점 신고 포상제 | 공급망 보안 플랫폼과 연계, 공통 사용 SW 대상 |
국내 | 금융보안원 | 2026 취약점 분석·평가 | 178개사 대상, 평가 기준 789→869개로 확대 |
해외 | 미국 OMB | M-26-05 | SW·HW 보안에 위험 기반 보증 절차 수립 요구 |
해외 | EU | Cyber Resilience Act(취약점 처리) | 제품 수명주기 전반의 취약점 처리 프로세스 요구 |
해외 | 영국 DSIT | Software Security Code of Practice | 취약점 공개 절차·탐지·우선순위화, 고객 패치 제공 |
해외 | 영국 정부 | Cyber Security and Resilience Bill | 사고 인지 후 24h 초기·72h 전체 보고 |
해외 | 캐나다 | Guideline on Vulnerability Management | 거버넌스·자산 파악·위험 평가·보고까지 지침화 |
해외 | 호주 ACSC | Essential Eight | 고위험 OS 취약점 48시간 이내 패치·완화 |
해외 | 일본 IPA | JVN iPedia | 국내외 취약점 대응 정보 수집·번역·축적 |
해외 | 일본 IPA | 취약점 신고·대응 체계 | JPCERT/CC 협력, 대응 정보는 JVN으로 공개 |
해외 | 싱가포르 CSA | 라우터 보안 라벨링 | 주거용 라우터에 취약점 관리·업데이트 요건 강화 |
3.3 국내외 동향의 공통 요지
이렇게 다양한 국가의 정책을 살펴보면 몇 가지 공통된 방향이 보입니다.
정기 점검 → 상시 관리. 주기적 확인을 넘어 지속적으로 식별·조치하는 체계를 요구합니다(범부처 종합대책, 금융권 분석·평가, CISA KEV, 호주 Essential Eight).
위험 기반 우선순위. 심각도·실제 악용·외부 노출·업무 영향도를 기준으로 조치 순서를 정합니다(CISA 위험 기반 지침, 캐나다 가이드라인, Essential Eight).
실제 악용 취약점 별도 관리. 공개 정보뿐 아니라 실제 공격에 쓰이는 취약점을 따로 다룹니다(CISA KEV, EU CRA, 국내 C-TAS).
기한과 증빙. 조치에 기한과 증빙이 요구됩니다(KEV 기한 조치, Essential Eight 48시간, EU CRA 24h/72h 보고).
수집·분석·공유 체계 확대. 취약점 정보를 모으고 영향을 분석해 필요한 대상에게 공유합니다(NVD·KEV, JVN iPedia, C-TAS, 금융권 공급망 플랫폼).
외부 제보·신고 체계. 조직 외부에서 발견된 취약점을 접수·처리하는 절차가 중요해집니다(국내 신고포상제, 영국 Code of Practice).
조치 결과 공지. 이해관계자에게 취약점·완화 조치를 안내하도록 합니다(EU CRA, 영국 Code of Practice).
정리하면, 최근 취약점 관리는 단순한 스캔 결과 관리가 아니라 정보 수집·위험도 분석·우선순위 산정·조치 요청·패치/완화 확인·예외 관리·내부 공지·외부 신고 대응까지 포함하는 운영 체계로 확대되고 있습니다.
- 1취약점 정보 수집
- 2위험도 분석
- 3우선순위 산정
- 4조치 요청
- 5패치·완화 확인
- 6내부 공지·외부 대응
취약점 관리는 더 이상 점검 부서의 단독 업무가 아니라, 수집부터 결과 추적까지 연결된 지속적인 프로세스로 다뤄지고 있습니다.
4. 우리의 상황 분석
이러한 외부 흐름과 비교했을 때, 우리 상황은 아직 정기 점검과 수동 대응 단계에 머물러 있었습니다.
취약점 정보는 KISA 보호나라 공지를 직접 확인하거나, 금융보안원과 금융감독원을 통해 전달받는 공지를 수동으로 수집하고 있었습니다. 그런데 이 세 경로의 공지는 모두 KNVD를 기준으로 발송되는 것이어서 대부분 서로 중복되었고, KNVD 자체도 CISA KEV와 겹치는 경우가 많았습니다. 정보를 받아보는 채널은 여러 개였지만, 실제로는 같은 내용을 반복해서 확인하는 상황에 가까웠습니다.
여기에 더해, 각 부서가 사용 중인 오픈소스에 대한 현황 관리가 충분히 이루어지지 않고 있었습니다. 그러다 보니 새로 공개된 취약점이 회사의 어느 부분에 적용되는지 파악하기가 어려웠습니다. 영향 범위를 알기 어려우니 영향도 평가도 제대로 하기 힘들었고, 결국 실제 영향 여부와 무관하게 공지를 전달하는 수준에 그치는 한계가 있었습니다.
취약점 정보를 받아보는 활동은 있었지만, 이를 우리 자산과 연결해 해석하고 의미 있는 조치로 이어가는 구조는 아직 마련되어 있지 않았습니다.
5. 개선해야 하는 방향과 로드맵
변화하는 취약점 관리 흐름에 맞추어, 우리도 회사의 서비스와 제품에 영향을 줄 수 있는 취약점을 선제적으로 대응할 수 있어야 했습니다. 이를 위해서는 취약점 정보를 수집하는 것만으로는 부족하다고 판단했습니다.
핵심은 외부 취약점 정보를 우리 환경 기준으로 해석할 수 있는 구조였습니다. 조직 내부의 자산, 소프트웨어 구성요소, SBOM, 배포 환경, 인터넷 노출 여부, 담당 조직 정보와 취약점 정보를 연결할 수 있어야 했고, 취약점 DB는 단순 저장소가 아니라 외부 위협 정보와 내부 자산 정보를 연결하는 판단의 기반이 되어야 한다고 보았습니다.
예를 들어 신규 CVE가 공개되면, 시스템이 해당 CVE가 CISA KEV에 등재되었는지, EPSS가 높은지, 내부 SBOM에 포함된 패키지인지, 인터넷 노출 자산과 연결되는지를 자동으로 확인할 수 있어야 합니다. 이후 영향 가능성이 높은 항목은 티켓으로 전환하고, 담당자 배정부터 조치 완료, 재검증까지의 시간을 기록할 수 있어야 합니다. 취약점 관리는 더 이상 엑셀에 목록을 쌓아두는 업무가 아니라, 탐지·분석·우선순위화·대응·검증·보고가 연결된 하나의 Vulnerability Response 체계로 운영되어야 한다고 보았습니다.
따라서 우리만의 취약점 데이터베이스가 필요하다고 생각했고, 이를 위한 시스템을 직접 만들기로 했습니다.
기존 방식의 수고스러움
예전 같으면 길은 두 가지뿐이었습니다. 상용 취약점 관리 솔루션을 도입하거나, 내부 개발팀에 요청해 몇 개월간 함께 만드는 것입니다. 두 길 모두 보안팀 입장에서는 적지 않은 수고가 따랐습니다. 상용 제품은 라이선스 비용과 도입 기간이 들고 우리 환경에 맞추는 데 한계가 있었으며, 개발팀에 맡기면 다른 업무와의 우선순위 경합과 몇 개월의 리드타임, 그리고 요구사항을 글로 옮겨 전달하는 비용을 감수해야 했습니다. 무엇보다 ‘무엇이 필요한지 가장 잘 아는 사람’과 ‘그것을 만드는 사람’이 늘 분리되어 있었습니다.
항목 | 기존 방식 (상용 도입 · 개발팀 의뢰) | 보안팀 직접 구축 (AI · KIRO) |
|---|---|---|
요구사항 전달 | 문서로 정리해 전달 → 해석 차이 발생 | 만드는 사람이 곧 사용자 — 간극 최소화 |
리드타임 | 도입·계약 절차 또는 수개월 개발 | 빠른 반복으로 단축 |
비용 | 라이선스·구축 비용 | 내부 인력 + AI 도구 |
커스터마이징 | 제품이 제공하는 기능 범위에 종속 | 우리 환경·우리 기준에 맞춰 자유롭게 |
변경 대응 | 벤더·개발팀 일정에 의존 | 필요할 때 직접 수정 |
이번에는 AI 코딩 도구 KIRO를 활용해, 요구사항을 가장 잘 아는 보안 담당자가 직접 구현에 나섰습니다. 화면 하나, 수집 소스 하나를 붙일 때마다 ‘이게 우리한테 맞나’를 즉시 확인하며 만들 수 있었고, 결과적으로 도입 검토부터 1차 오픈까지의 거리가 크게 줄었습니다.
흥미롭게도 이런 변화는 우리만의 경험이 아닙니다. Anthropic이 2026년 발표한 분석(Claude Code 세션 약 40만 건)에 따르면, 에이전트형 코딩의 성패를 가르는 것은 코딩 경력이 아니라 ‘도메인 전문성’이었습니다. 소프트웨어 엔지니어의 검증된 성공률(약 34%)과 비(非)개발 직군(약 29%)의 차이는 5%p 남짓에 불과했고, 관리·법률 같은 직군은 엔지니어와 비슷하거나 더 높은 성공률을 보였습니다.
핵심은 코드를 직접 짜는 능력이 아니라, 문제를 명확히 정의하고 일을 잘게 나누며 결과가 맞는지 판단하는 능력 — 즉 그 분야를 깊이 아는 데서 나오는 역량이었습니다.
취약점 관리가 무엇을 필요로 하는지 가장 잘 아는 보안팀이, 그 판단을 직접 코드로 옮길 수 있게 된 것. Threat Hub는 바로 그 흐름 위에 놓인 작은 사례입니다.
목표는 단계로 나누었습니다.
- 1차보안 취약점 관리 (이번 글의 범위)
- 2차자사 서비스 SBOM 생성 및 취약점 연동
- 3차외부 위협정보(TI) 관리
단계별 목표. 이번 글에서 다루는 내용은 이 가운데 1차 진행 결과입니다.
6. 우리는 어떻게 했는가
이러한 목표를 담아 만들고자 한 것이 사내 취약점·위협 관리 시스템, Threat Hub입니다. Threat Hub는 취약점 보안공지, 보안뉴스, 취약점 평가 보고서, 그리고 간단한 위협정보를 수집하고, AI를 활용해 우리 회사에 영향이 있을지 검토한 뒤 보고서와 공지로 전달하는 것을 목표로 했습니다.
1차 단계에서는 먼저 수집 대상을 정했습니다. 앞서 우리 상황에서 공지가 KNVD 기준으로 중복되던 문제를 고려해, 가공된 공지가 아니라 원천 소스를 직접 수집하는 방향으로 잡았습니다.
KISA KNVD — RSS 피드
NIST NVD CVE — API 방식
GHSA(GitHub Security Advisory) — API 방식
CISA KEV — API 방식
그 위에 다음 기능을 구현했습니다. 각 기능은 앞에서 정리한 한계와 직접 연결됩니다.
취약점 정보 수집
CVE별 EPSS 연동을 통한 실제 취약점 악용 가능성 판단
각 부서가 사용하는 오픈소스 라이브러리 관리 페이지 (부서별 오픈소스 현황이 없던 문제를 보완)
AI를 이용한 보고서 작성 (영향도 평가에 들던 부담을 줄이기 위함)
보고서 이메일 전송
- 1원천 소스 수집 (KNVD·NVD·GHSA·KEV)
- 2EPSS·KEV로 악용 가능성 판단
- 3부서별 오픈소스 매칭
- 4AI 영향도 보고서 생성
- 5이메일 공지 전송
Threat Hub 1차 파이프라인 — 원천 소스를 한곳에 모아 우리 환경 기준으로 검토하고, 보고서·공지로 연결합니다.
구현 과정에서 운영과 보안 측면도 함께 고려했습니다.
인증 — M365 Entra ID를 ALB 레벨에서 처리
연동 — 다른 도구·서비스에서도 연동할 수 있도록 OPEN API 제공
권한 — CRUD 관리를 DAC 기반으로, 권한에 따라 객체 레벨로 접근 통제(API 키 포함)
감사 — 접속 기록·작업 기록·권한 관리 기록을 확인할 수 있는 감사 페이지
사용한 기술은 다음과 같습니다. AI 요약은 AWS Bedrock을 이용했고, 이미 공개된 내용을 정리하는 작업이라 모델은 Sonnet 4.6을 사용했습니다. 그리고 이 시스템 자체의 구현에는 AI 코딩 도구 KIRO를 활용해, 보안팀이 화면·수집·연동 로직을 직접 만들어 나갔습니다.
7. 완성된 결과
1차 구축을 통해 취약점 정보 수집부터 악용 가능성 판단, 부서별 오픈소스 관리, AI 보고서 작성, 이메일 전송까지 하나의 흐름으로 연결할 수 있게 되었습니다. 이전에는 여러 공지를 수동으로 확인하고도 영향 여부를 판단하기 어려웠지만, 이제는 원천 소스를 한곳에 모아 우리 환경 기준으로 검토할 수 있는 기반이 마련되었습니다.

메인 페이지 — 수집된 취약점·위협 정보를 한곳에서 관제

CVE 취약점 페이지 — EPSS·KEV 기반 악용 가능성 판단

권한 설정 — DAC 기반 객체 레벨 접근 제어

취약점 요약 보고서 생성 — AI(AWS Bedrock·Sonnet 4.6) 활용
운영 초기 단계에서도 몇 가지 변화를 확인할 수 있었습니다. 취약점을 인지하고 영향을 분석하는 데 걸리던 시간이 줄었고, KNVD 공지 외의 경로에서 취약점을 발견하는 사례도 늘었습니다. 또한 부서별로 필요한 내용 중심의 보고서가 생성되면서, 담당자가 자신과 무관한 취약점까지 확인해야 하는 부담을 줄일 수 있었습니다.

운영 초기 지표
8. 운영 후 확인된 부족한 점
다만 실제 운영을 시작해보니, 취약점 정보가 수집되었다고 해서 곧바로 우리 환경의 영향 여부를 판단할 수 있는 것은 아니었습니다. 1차 단계는 취약점 정보 수집과 악용 가능성 판단에 초점이 맞춰져 있어, 자산과 SBOM이 충분히 연결되어 있지 않은 경우에는 특정 취약점이 실제로 어떤 시스템에 영향을 주는지 판단하는 데 여전히 담당자의 확인이 필요했습니다.
또한 AI가 생성한 보고서는 초안으로는 유용했지만, 조치 판단에 바로 사용하기에는 사람이 검토하는 과정이 반드시 필요했습니다. 수집과 알림의 범위 기준도 너무 넓게 잡으면 검토할 항목이 과도하게 늘어나고, 좁게 잡으면 중요한 취약점을 놓칠 수 있어 계속 조정이 필요했습니다.
9. 향후 보완 계획
현재 이 취약점 관리 시스템은 1단계가 오픈된 상태입니다.
2단계로는 연내 구축 예정인 SBOM 관리 시스템 SCOPE와 연동해 SBOM 연계 취약점 관리를 진행하고, VEX 판정을 추가할 예정입니다. 이를 통해 8장에서 언급한, 취약점의 실제 영향 범위를 사람이 일일이 확인해야 하는 부담을 줄여 나가려고 합니다. 이후 3단계로 취약점 DB를 확대하고 외부 TI(위협 인텔리전스)를 연동해, 티사이언티픽의 보안 허브로 발전시켜 나가려고 합니다.
10. 마무리
이번 1차 구축을 통해, 취약점 관리를 단순한 공지 전달에서 정보를 수집하고 우리 환경 기준으로 해석해 조치로 연결하는 흐름으로 옮기기 위한 기반을 마련할 수 있었습니다.
아직 자산·SBOM 연동과 영향도 자동 판정, 외부 위협정보 연계 측면에서 보완해야 할 부분은 남아 있습니다. 다만 흩어져 있던 취약점 정보를 원천 소스에서 모아 한곳에서 검토하고 보고로 연결하는 구조를 만들었다는 점에서 의미가 있었다고 생각합니다. 앞으로는 운영 과정에서 확인된 한계를 바탕으로 SBOM, 자산 정보, 외부 TI를 더 긴밀하게 연결해 나갈 계획입니다.
출처
Anthropic, 「How Claude Code is used in practice」(Claude Code 세션 약 40만 건 분석 — 도메인 전문성), 2026.06.16. https://www.anthropic.com/research/claude-code-expertise
보안뉴스, 「취약점 폭증에 백기 든 NIST… 주요 결함 위주로 대응」, 2026.04.20.
금융위원회, 「범부처 정보보호 종합대책 발표」, 2025.10.22.
KISA 보호나라, 「보안취약점 점검」 / 「SW 공급망 보안 체계 진단」 / 「S/W 신규취약점 신고포상제」.
KISA 보호나라, 「인공지능(AI) 취약점 집중신고포상제 안내」, 2025.02.27.
KISA 보호나라, 「사이버 위협정보 분석공유(C-TAS)」.
금융보안원, 「금융권 소프트웨어 공급망 보안 플랫폼 구축 추진」, 2025.07.28.
금융보안원, 「2026년 금융권 S/W 보안 취약점 신고 포상제」, 2026.02.26 / 「2026년도 취약점 분석·평가」, 2026.02.13.
CISA, 「BOD 26-04: Prioritizing Security Updates Based on Risk」, 2026.06.10 / 「Known Exploited Vulnerabilities Catalog」.
NIST, 「National Vulnerability Database」 및 NVD API 안내.
Office of Management and Budget, 「M-26-05: Adopting a Risk-based Approach to Software and Hardware Security」, 2026.01.23.
European Commission / EUR-Lex, 「Cyber Resilience Act, Regulation (EU) 2024/2847」.
UK DSIT, 「Software Security Code of Practice」 / UK Government, 「Cyber Security and Resilience Bill」.
Government of Canada, 「Guideline on Vulnerability Management」, 2026.04.27.
Australian Signals Directorate's ACSC, 「Essential Eight Maturity Model」.
IPA, 「JVN iPedia」 / 「Measures for Information Security Vulnerabilities」.
Cyber Security Agency of Singapore, 「Advisory on SBOM and Real-time Vulnerability Monitoring」, 2025.02.20 / 「Cybersecurity Labelling for Residential Routers」, 2026.03.02.